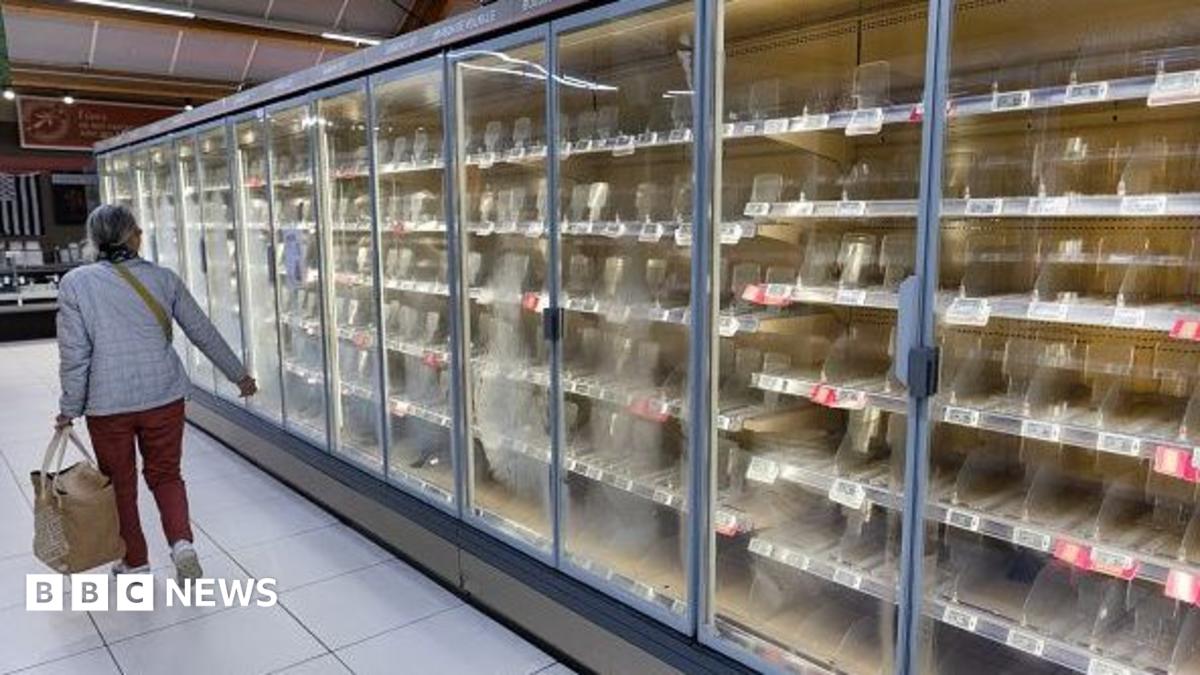
Супермаркети в Европа са засегнати от предполагаема кибератака, която е повлияла на техните хладилници и фризери. Инцидентът повдига въпроси относно уязвимостите на интернет-свързаните устройства, от индустриални машини до домашни уреди. Свързаните устройства, като хладилници и перални, предлагат удобство, но също така могат да бъдат експлоатирани от злонамерени актьори. Според експерти, производителите трябва да предприемат допълнителни мерки за осигуряване на свързаните устройства. Циарън Мартин, бивш изпълнителен директор на Националния център за киберсигурност на Великобритания, подчерта необходимостта от актуализации и многофакторна автентикация. От април 2024 г. в Обединеното кралство е в сила закон, изискващ от производителите на определени смарт устройства да спазват минимални стандарти за киберсигурност. Няма доказателства, че домашните уреди са били цел на атаките, но изследователи от UK Cyber Defence са идентифицирали над 800 интерфейса за управление на хладилници, достъпни през публичния интернет. Въпреки че това не означава, че те могат да бъдат хакнати, съществува риск от експлоатация на слаби пароли или уязвимости в софтуера. Ръководителят на Британската търговска асоциация, Хелън Дикинсън, заяви, че инцидентите с киберсигурността са основна загриженост за търговците на дребно. След предишни атаки, правителството е провело разговори с водещи търговци на храни относно киберустойчивостта. Киберсигурността е важна не само за търговията на дребно, но и за индустриалните сектори. Свързаните технологии, използвани за управление на индустриални машини и инфраструктура, също могат да бъдат уязвими, особено в по-малки компании с ограничени ресурси.
Технологии
Кибератака удари супермаркети в Европа, засягайки хладилници
🔊 Чуй новината